CDN האצת אתר מתבצעת על ידי פיזור עותקים של נתוני הרשת בשרתי קצה גלובליים, כך שכל גולש מקבל את התוכן מהתשתית הקרובה אליו ביותר פיזית. במאמר זה ננתח כיצד רשתות אלו פועלות ברמת פרוטוקול התקשורת, נסביר את אסטרטגיות ניהול הזיכרון המתקדמות, ונדגים כיצד להגדיר נכון משאבים כדי למזער עומסים בשרת המקור.
מהירות העברת הנתונים באינטרנט מוגבלת בסופו של דבר על ידי חוקי הפיזיקה ומהירות האור בתוך סיבים אופטיים. כאשר משתמש מישראל מנסה לטעון נתונים משרת הממוקם בארצות הברית, כל בקשת תקשורת נדרשת לחצות אוקיינוסים ויבשות. תהליך זה יוצר השהיה בסיסית שאינה ניתנת לביטול באמצעות שדרוג כוח המחשוב של השרת בלבד. הפתרון האדריכלי לבעיה זו טמון בשינוי הטופולוגיה של הרשת, מנקודת מוקד אחת לרשת מבוזרת של נקודות גישה.
ארכיטקטורת רשתות מסירת תוכן (CDN) וזמני תגובה
המרכיב המרכזי ביותר בשיפור זמני הטעינה הוא צמצום המרחק הפיזי בין הלקוח לבין השרת המספק את הנתונים. כאשר דפדפן פותח חיבור חדש, הוא מבצע תהליך ארוך הכולל לחיצת יד משולשת של פרוטוקול TCP ומשא ומתן אבטחה של פרוטוקול TLS. תהליכים אלו דורשים מספר תעבורות של מנות נתונים הלוך ושוב לפני שבייט אחד של מידע שימושי נשלח בפועל. רשת מסירת תוכן מקבלת את בקשת החיבור בשרת קצה מקומי, מסיימת את תהליך לחיצת היד באופן מיידי מול הלקוח, וחוסכת זמן יקר של המתנה לתשובה משרת מרוחק.
מעבר לקיצור המרחק הפיזי, רשתות מתקדמות מטפלות גם בבעיות ניתוב ברמת התשתית העולמית. האינטרנט הציבורי מסתמך על פרוטוקול BGP כדי לנתב תנועה בין רשתות שונות. עם זאת, פרוטוקול זה נועד להבטיח את יציבות הרשת ואת הדרכים הזולות ביותר להעברת נתונים, ולא בהכרח את הדרכים המהירות ביותר. מאמר מקצועי בנושא ביצועי רשתות מסירת תוכן מסביר כי חיבורים בין שרתי CDN מתרחשים במסלולים אמינים ומותאמים אישית, בניגוד למסלולים פחות יעילים שנקבעים על ידי החלטות הניתוב של האינטרנט הציבורי. כך מושגת רמה גבוהה בהרבה של עקביות ומהירות בהעברת המידע.
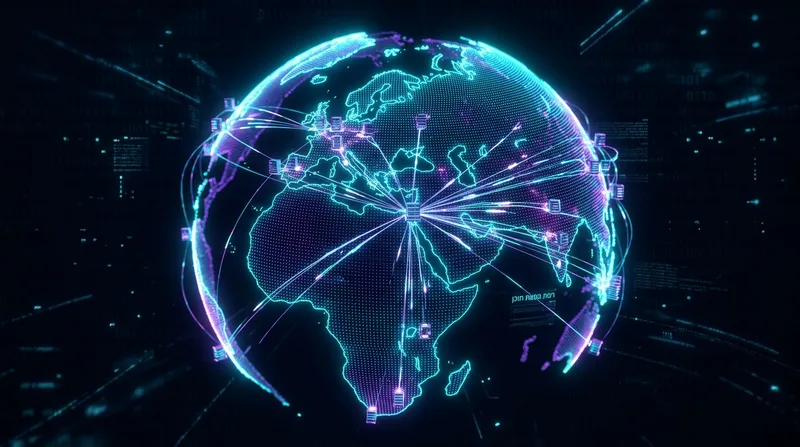
התכנון הטכנולוגי הזה מחייב מחשבה מעמיקה כבר בשלב ההקמה הראשוני של המערכת. כאשר מבצעים תהליך של בחירת חבילת אחסון אתרים, חובה לבדוק האם חברת האחסון מספקת אינטגרציה מובנית לרשת מסירת תוכן, או שיש צורך להגדיר את חיבורי הרשת באופן ידני דרך רשומות ה-DNS של הדומיין. תצורה נכונה של תעודות האבטחה (SSL) בשרת המקור ובשרתי הקצה מבטיחה כי התקשורת תישאר מוצפנת ומאובטחת לכל אורך הדרך, ללא פגיעה בחוויית הגלישה. הביצועים המעולים של רשתות אלו נובעים מיכולתן לעקוף את המגבלות של פרוטוקולי ניתוב סטנדרטיים ולהשתמש בתשתיות סיבים אופטיים ייעודיות.
אסטרטגיות ניהול מטמון (Caching) מתקדמות
ניהול חכם של הזיכרון המקומי בשרתי הקצה הוא הליבה הטכנית של יישום CDN האצת אתר. האופן שבו המערכת מחליטה אילו קבצים לשמור, למשך כמה זמן, ומתי למחוק אותם, קובע באופן ישיר את רמת העומס שתגיע לשרת המקור ואת המהירות שיחוו הגולשים.
משיכת מקור (Origin Pull) ובניית מטמון
השיטה הנפוצה ביותר לאכלוס הזיכרון בשרתי הקצה נקראת משיכת מקור. משמעות הדבר היא שהמערכת אינה מעתיקה את כל קבצי האתר מראש לכל שרת בעולם, פעולה שהייתה דורשת נפח אחסון עצום ומיותר. במקום זאת, זיכרון המטמון נבנה באופן הדרגתי בהתאם לדרישת הגולשים. היתרון המובהק של מנגנון זה הוא היעילות העצומה בניצול משאבים, שכן רק תכנים שבאמת מעניינים את המשתמשים יאוחסנו בשרתי הקצה ויתפסו מקום פיזי בדיסקים המקומיים.
- בקשת משתמש ראשונית: לקוח שולח בקשה לקובץ מסוים, והיא מנותבת לשרת הקצה הקרוב ביותר המוגדר באותו אזור גיאוגרפי.
- החמצת מטמון (Cache Miss): השרת המקומי בודק את הזיכרון שלו, מגלה שהקובץ אינו קיים או שפג תוקפו, ופותח חיבור ייעודי לשרת המקור.
- שמירה והעברה במקביל: שרת המקור מחזיר את התוכן לשרת הקצה, אשר שומר עותק מקומי בזיכרון ומיד מזרים אותו אל הדפדפן של הלקוח.
- פגיעת מטמון (Cache Hit): בקשות עתידיות של משתמשים נוספים לאותו קובץ מאותו אזור יקבלו מענה מיידי ישירות מהעותק השמור, ללא כל פנייה לשרת המקור.
תהליך מובנה זה מבטיח כי התוכן נשאר זמין במהירות מרבית תוך הפחתת העומס המצטבר על תשתית האחסון המרכזית.
פינוי מטמון (Cache Eviction) וניהול זיכרון
לכל שרת קצה יש קיבולת אחסון סופית. כאשר הדיסקים מתקרבים למיצוי המקום הפנוי, המערכת מפעילה אלגוריתמים לפינוי משאבים כדי לשחרר שטח עבור נתונים חדשים. האלגוריתם הנפוץ ביותר מוחק את הקבצים שלא נעשה בהם שימוש במשך הזמן הרב ביותר (LRU). תהליך זה מתרחש ברקע באופן אוטומטי לחלוטין. חשוב להבין כי פינוי קובץ משרת קצה אחד במדינה מסוימת אינו אומר שהקובץ נמחק מכל שאר השרתים ברשת, שכן כל אזור גיאוגרפי מנהל את הזיכרון שלו באופן עצמאי בהתאם לתעבורת הגולשים המקומית.
טיהור יזום (Purging) ושימוש בתגיות מטמון
הסתמכות על זמני תפוגה טבעיים אינה מספיקה כאשר בעל אתר מעדכן מאמר חשוב או משנה מחיר של מוצר. במקרים אלו נדרשת התערבות אקטיבית באמצעות ממשק פיתוח (API) כדי לאלץ את הרשת למחוק את העותקים הישנים באופן מיידי. מנגנון תגיות המטמון מאפשר לבעלי אתרים לשייך מזהים ספציפיים למשאבים, כך שניתן לטהר קבוצות תוכן ממוקדות מבלי לפגוע בשאר הקבצים השמורים. לדוגמה, אם כותרת האתר העליונה משתנה, ניתן לטהר רק את קבצי התצוגה המשויכים לתגית "header" מבלי למחוק את התמונות של מאמרי הבלוג. ניקוי יזום של זיכרון המטמון מהווה כלי קריטי במצבים שבהם נדרש עדכון מיידי של תוכן שגוי או תמחור לא מעודכן.
סיווג משאבים: מה מותר ומה כדאי לשמור במטמון?
השלב המורכב ביותר בהגדרת CDN האצת אתר הוא סיווג הנתונים באמצעות כותרות HTTP. טעות בהגדרות אלו עלולה להוביל לזליגת מידע רגיש או לחלופין לפגיעה קשה בביצועים עקב חוסר שימוש במטמון.
משאבים פרטיים מול ציבוריים
הבחנה בסיסית שיש לבצע היא בין תוכן ששייך למשתמש ספציפי לבין תוכן שרלוונטי לכלל הגולשים. משאבים פרטיים, כגון עגלת קניות בחנות מקוונת, פרטי פרופיל משתמש או נתוני אשראי, מסומנים על ידי כותרת בקרת מטמון עם ערך פרטי. כותרת זו מורה לשרתי הקצה הציבוריים בפירוש לא לשמור אף עותק של המידע, אלא רק להעביר אותו אל הדפדפן של משתמש הקצה שם הוא נשמר בזיכרון המקומי של המכשיר. שילוב נכון של כותרות שליטה מאפשר למערכת להבחין בצורה מדויקת בין נתונים רגישים של משתמשים פרטיים לבין נכסים גרפיים הניתנים לשיתוף גלובלי.
| סוג התוכן | דוגמאות נפוצות למשאבים | אסטרטגיית מטמון והגדרות שליטה |
|---|---|---|
| תוכן סטטי ציבורי | תמונות, סרטונים, קבצי עיצוב, גופנים | שמירה לטווח ארוך של שנה מראש, שימוש נרחב ברשת ה-CDN כולל פקיעת תוקף ארוכה. |
| תוכן דינמי פומבי | דף בית, קטלוג מוצרים, תוצאות חיפוש | מיקרו-מטמון למשך 5-10 שניות, ספיגת עומסים קיצוניים מבלי להציג מידע מיושן. |
| תוכן פרטי ורגיש | עגלת קניות, חשבון אישי, מצב התחברות | איסור שמירה מוחלט בשרתי ה-CDN תוך שימוש בכותרות שליטה פרטיות לבטיחות מרבית. |
טיפול בתוכן דינמי לעומת תוכן סטטי
ההנחה הרווחת והשגויה היא שרשתות אלו נועדו רק לקבצים סטטיים. בעוד שקבצים אלו אכן מקבלים זמן חיים (TTL) ארוך של מספר חודשים, גם תוכן דינמי לחלוטין יכול להפיק תועלת עצומה מרשתות הקצה. השיטה המקובלת לכך נקראת מיקרו-מטמון (Micro-caching). ברגעי עומס שבהם אלפי גולשים נכנסים לאתר בעקבות קמפיין פרסומי, שמירת דף הבית במטמון אפילו לחמש שניות בלבד מונעת מאלפי בקשות להגיע אל מסד הנתונים, תוך שהיא מבטיחה שהמידע לעולם אינו מיושן מעבר לחמש שניות. אחסון לטווח קצר של מספר שניות יכול להפחית בצורה דרסטית את העומס על תשתית האחסון במהלך קמפיינים או התפרצויות תנועה נקודתיות.
פריסת שרתים גלובלית ויחסי פגיעה במטמון
היעילות האמיתית של יישום CDN האצת אתר נמדדת באמצעות מדד הנקרא יחס פגיעה במטמון (Cache Hit Ratio). מדד זה מציין את אחוז הבקשות שטופלו בהצלחה על ידי שרתי הקצה לעומת אלו שנאלצו להמשיך עד לשרת המקור. כדי להגיע ליחס פגיעה גבוה, מערכות מודרניות מתמודדות עם הדילמה המבנית של פריסת שרתים עולמית.
- ריבוי נקודות נוכחות (PoPs) מקטין את זמן התגובה: ככל שיש יותר שרתי קצה הפזורים בערים שונות בעולם, כך המרחק הפיזי ללקוח מתקצר והחיבור הראשוני מתבצע כמעט באופן מיידי.
- פיצול התנועה עלול לפגוע ביחס הפגיעה: חלוקת כלל הבקשות בין מאות שרתים שונים גורמת לכך שכל שרת בודד רואה רק שבריר מהתנועה, ולכן הסיכוי שלו להחזיק קובץ עדכני בזיכרון בזמן אמת הולך ופוחת.
- שכבות מטמון מדורגות מספקות את הפתרון המושלם: שרתי קצה שאינם מוצאים קובץ מקומי, פונים לשרת אזורי מרכזי המאגד את כל הבקשות מהיבשת במקום לפנות ישירות לשרת המקור המרוחק.
בניית ארכיטקטורה מרובת שכבות מאפשרת ליהנות מזמני תגובה מינימליים מבלי לשחוק את שרת המקור בבקשות חוזרות ונשנות מאזורים שונים. מערכות מתקדמות משתמשות בגישה מדורגת בה שרתי קצה שאינם מאתרים קובץ מסוים פונים לשרת מרכזי אזורי לפני שהם מעבירים את הבקשה אל שרת המקור. תצורה זו מייצרת "מגן מקור" אפקטיבי המבטיח שגם אם קובץ מסוים התפנה מהזיכרון בשרת קצה אחד, הוא עדיין יחזור מהרשת האזורית כמעט באופן מיידי. פריסה גיאוגרפית רחבה של שרתים מבטיחה שכל משתמש יקבל את המידע מהנקודה הקרובה אליו ביותר מבחינה פיזית.
אינטגרציה מעשית וניטור ביצועי האתר
אחרי הבנת התיאוריה שמאחורי CDN האצת אתר, השלב הקריטי הוא היישום והניטור המתמיד. מהירות הטעינה אינה רק עניין של חוויית משתמש נוחה, אלא גורם מכריע בדירוג האורגני במנועי החיפוש. הפחתת זמן התגובה הראשוני של השרת (TTFB) משפרת ישירות את מדדי הליבה של גוגל (Core Web Vitals), ובפרט את מדד זמן טעינת התוכן המרכזי (LCP).
השלכות על קידום אתרים טכני
ביצוע בדיקת קידום טכני לאתר מחייבת וידוא שהרשת מעבירה את נתוני המיקום הנכונים של המשתמש אל שרת המקור. שימוש בכותרות פרוקסי מאפשר למערכות ניתוח התנועה לזהות את כתובת ה-IP האמיתית של הגולש, למרות שהתקשורת עברה דרך שרת מתווך. במקביל, הטמעת הפתרון מסייעת רבות בתהליכי שיפור מהירות האתר מכיוון שהיא כוללת לרוב גם שירותי דחיסה מתקדמים כמו Brotli ואופטימיזציה של תמונות בזמן אמת ישירות על גבי שרתי הקצה. הטמעה מקצועית של מערכות אלו דורשת התאמה אישית של כללי הניתוב, ניהול תעודות אבטחה בקצה הרשת והגדרת פרוטוקולי דחיסה מודרניים. חיבור נכון של רשת מסירת תוכן משפיע באופן ישיר על ציוני חוויית המשתמש ועל דירוג האתר במנועי החיפוש. ניטור רציף של יחס פגיעת המטמון וזיהוי צווארי בקבוק בשליפת נתונים דינמיים הם פעולות חובה לכל מנהל מערכת המבקש להפיק את המרב מתשתיות הענן העומדות לרשותו.