בעידן שבו מערכות מוכרחות לתקשר ברציפות, הבנה עמוקה של API REST מפתחים היא הרבה מעבר להמלצה טכנית – זוהי דרישת יסוד לבניית תוכנה. במדריך המקיף שלפניכם נפענח את סודות הארכיטקטורה המניעה את האינטרנט, נגלה אילו מתודות עבודה מונעות קריסות פתאומיות, ונלמד כיצד לשלב בצורה חלקה ויעילה ממשקים מתקדמים בסביבת הפיתוח שלכם.
מהו בעצם ממשק תכנות ולמה הוא נחשב לגשר הטכנולוגי החשוב ביותר?
בעולם פיתוח התוכנה המודרני, אנו נדיר שכותבים מערכות שפועלות בוואקום מוחלט. כמעט כל אפליקציה, אתר אינטרנט או שירות דיגיטלי נדרשים לשאוב מידע או לשלוח נתונים למערכות צד שלישי. כאן בדיוק נכנס לתמונה המושג ממשק תכנות יישומים (Application Programming Interface). התפקיד המרכזי של הממשק הוא להוות חוזה דיגיטלי בין שתי מערכות שונות. החוזה הזה מגדיר בדיוק אילו בקשות ניתן לשלוח, באיזה פורמט הן צריכות להתקבל, ומה תהיה התשובה המצופה מהשרת. כאשר מעצבים מערכת מבוססת API REST מפתחים יכולים להבטיח שהמידע יעבור בצורה חלקה, גם אם המערכת השולחת כתובה בשפת Python והמערכת המקבלת כתובה ב-Node.js.
ממשק תכנות יישומים יעיל מאפשר לשתי מערכות מופרדות לחלוטין להחליף נתונים בצורה מאובטחת בזמן אמת וללא התערבות אנושית. כפי שמוסבר בהרחבה במדריך המקצועי של SAP על מהות ה-API, הממשקים הללו מאפשרים לארגונים לחשוף נתונים ספציפיים מבלי לסכן את ליבת המערכת או את מסד הנתונים הרגיש שלהם. גישה זו חוללה מהפכה של ממש באופן שבו אנו צורכים שירותים דיגיטליים, החל מאפליקציות מזג אוויר ועד למערכות סליקת אשראי מורכבות.
ההבדל התהומי בין פיתוח הלוגיקה העסקית לתצוגה
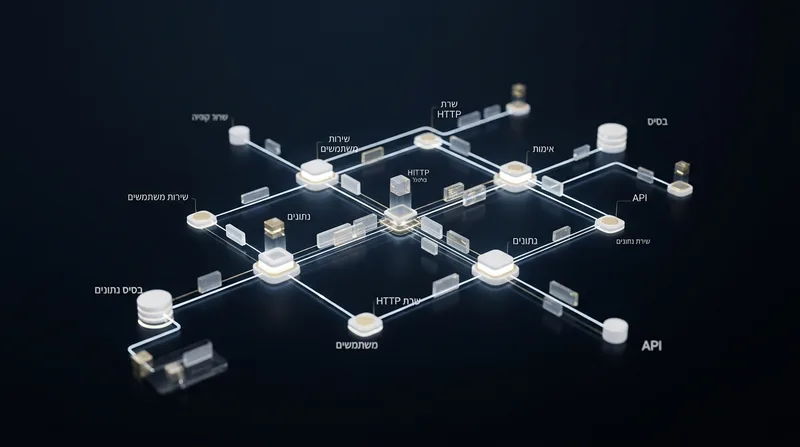
כדי להבין לעומק את תפקידו של הממשק, חובה להכיר את ההפרדה הקריטית של פיתוח צד שרת לעומת צד לקוח. צד הלקוח (Client) אחראי על חוויית המשתמש, התצוגה הוויזואלית והאינטראקציה הישירה עם הלקוח. צד השרת (Server), לעומת זאת, מנהל את הלוגיקה העסקית, את אבטחת המידע ואת החיבור למסדי הנתונים. הממשק התכנותי הוא הצינור המקשר בין השניים. כאשר משתמש לוחץ על כפתור התחברות באפליקציה, צד הלקוח אוסף את הנתונים ושולח בקשה מסודרת דרך הצינור אל השרת. השרת מעבד את הבקשה ומחזיר תשובה. הפרדה ברורה בין הלוגיקה העסקית לתצוגה מאפשרת לצוותים שונים לעבוד במקביל ללא התנגשויות או תלויות מיותרות. ההפרדה הזו היא גם מה שמאפשר לאותה חברה להפעיל אתר אינטרנט, אפליקציית מובייל ותוכנת דסקטופ שכולם משתמשים באותו מאגר נתונים מרכזי, פשוט על ידי פנייה לאותו ממשק בדיוק.
ארכיטקטורת REST: השפה האוניברסלית של הרשת המודרנית
המונח REST (Representational State Transfer) אינו מתאר פרוטוקול טכנולוגי קשיח, אלא אוסף של עקרונות תכנוניים לארכיטקטורת תוכנה. הארכיטקטורה הזו, שהוצגה לראשונה בשנת 2000, הפכה לסטנדרט דה-פקטו עבור שירותי רשת משום שהיא ממנפת בצורה אופטימלית את פרוטוקול HTTP הקיים. בניגוד לטכנולוגיות ישנות וכבדות יותר כמו SOAP, שהתבססו על תחביר XML נוקשה ומסורבל, הגישה המודרנית של API REST מפתחים דוגלת בפשטות ובקריאות. התקשורת מתבצעת לרוב באמצעות פורמט JSON (JavaScript Object Notation), שהוא קל משקל, מהיר לעיבוד ונוח מאוד לקריאה גם על ידי בני אדם וגם על ידי מכונות. ניתן לראות בתיעוד הרשמי של Google Developers על שימוש ב-REST עד כמה הסטנדרטיזציה הזו קריטית לאינטגרציה חלקה מול ענקיות הטכנולוגיה.
עקרונות המפתח לבניית מערכת יציבה וסקיילבילית
כדי שמערכת תוגדר באופן רשמי כפועלת על פי עקרונות ה-REST, היא חייבת לעמוד במספר קריטריונים אדריכליים נוקשים. תכנון שלא מתחשב בכללים אלו עלול להוביל לבעיות ביצועים קשות.
- הפרדה בין שרת ללקוח: על פי עיקרון זה, השרת אינו מעורב בממשק המשתמש, והלקוח אינו מתעסק באחסון הנתונים.
- היעדר מצב (Statelessness): כל בקשה הנשלחת מהלקוח אל השרת חייבת להכיל בתוכה את כל המידע הדרוש להבנתה ולביצועה. השרת לא שומר שום זיכרון או מצב מובנה לגבי בקשות קודמות מאותו לקוח.
- יכולת שמירה במטמון (Cacheability): השרת נדרש להגדיר בצורה מפורשת אילו מהתשובות שלו ניתנות לשמירה במטמון של הלקוח למשך זמן מסוים, כדי לחסוך קריאות מיותרות ברשת.
- מערכת שכבתית (Layered System): הלקוח אינו יכול לדעת, וגם אינו צריך לדעת, אם הוא מחובר ישירות לשרת הקצה או לשרת ביניים (כמו שרת ניתוב עומסים או חומת אש).
הקפדה בלתי מתפשרת על ארבעת עקרונות אלו תבטיח שהמערכת שלכם תהיה יעילה, יציבה וקלה לתחזוקה לאורך שנים גם תחת עומסי תעבורה כבדים.
מתודות HTTP נפוצות: כלי העבודה להפעלת מניפולציות על נתונים
כאשר אנו מעוניינים לבצע פעולות שונות על המשאבים שלנו בשרת, אנו משתמשים במתודות השונות שפרוטוקול HTTP מציע. הבנה מדויקת של המתודות הללו היא ארגז הכלים הבסיסי של כל איש מקצוע. בעוד שמשתמש אינטרנט רגיל מפעיל בעיקר פקודות קריאה בזמן גלישה בדפדפן, עבור API REST מפתחים נדרשים לבנות מערכת שלמה של יצירה, עדכון ומחיקה של מידע מורכב. הבנת ההבדל בין פעולות שמשנות נתונים לפעולות שרק קוראות אותם היא קריטית לאבטחת המידע של הארגון. אנו לא רוצים לאפשר מצב שבו פעולת קריאה תמימה גורמת בשוגג לשינוי של רשומה קריטית במסד הנתונים.
תכנון לקוי של נתיבי התקשורת ושימוש במתודות שגויות יובילו בהכרח לצווארי בקבוק שיפגעו בביצועי האפליקציה כולה. לכן, חשוב להכיר כיצד כל מתודה משליכה על ההתנהגות הצפויה של המערכת.
מיפוי הפעולות הבסיסיות בעבודה מול מסד הנתונים
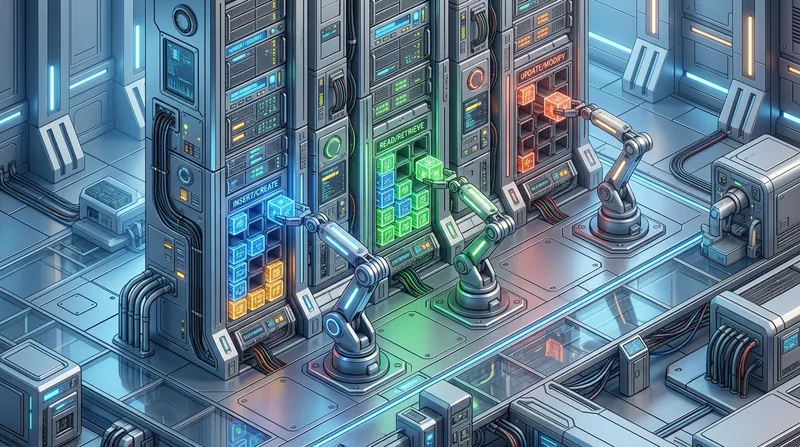
המונח המוכר CRUD (Create, Read, Update, Delete) מתמפה באופן אלגנטי וישיר למתודות ה-HTTP השונות.
| מתודת HTTP | פעולת CRUD | תיאור מפורט של התנהגות המערכת |
|---|---|---|
| GET | קריאה (Read) | שליפת מידע. פעולה זו נחשבת בטוחה מכיוון שאינה משנה אף נתון קיים בשרת. |
| POST | יצירה (Create) | שליחת מטען נתונים חדש ליצירת רשומה מקורית בתוך אוסף משאבים במסד הנתונים. |
| PUT | עדכון (Update) | החלפה מלאה של משאב קיים. אם המשאב אינו קיים, ניתן ליצור אותו במקרים מסוימים. |
| PATCH | עדכון חלקי (Update) | שליחת נתונים לעדכון שדות ספציפיים בלבד בתוך רשומה קיימת, ללא החלפתה כליל. |
| DELETE | מחיקה (Delete) | הסרה מוחלטת או סימון כמחוק (Soft Delete) של רשומה ספציפית מהמערכת המארחת. |
מערכות ארגוניות גדולות מסתמכות על ארכיטקטורה מדויקת זו. לדוגמה, כאשר אנו בונים או משלבים שירותים עבור ניהול קשרי לקוחות ותהליכי מכירה המפורטים במדריך של Vtiger CRM לבניית ממשקי REST, שימוש נכון במתודות הללו הוא ההבדל בין סנכרון מוצלח של אנשי קשר לבין איבוד נתונים מסחריים רגישים.
כלים, פרקטיקות לבדיקה וניהול פרויקטים בסביבת העבודה
פיתוח של ממשקים הוא רק חצי מהעבודה. החצי השני, ולרוב המורכב יותר, הוא בדיקת התקינות שלהם. בעידן שבו צרכני המידע דורשים זמינות של 99.9%, אנחנו לא יכולים להרשות לעצמנו לשחרר קוד ללא בדיקות מקיפות. סביבת הפיתוח המודרנית מציעה שפע של כלים טכנולוגיים שנועדו להקל על יצירת הממשקים, תיעודם ובדיקתם באוטומציה מלאה. בעולם ה-API REST מפתחים חכמים מתעדפים תמיד קריאות ותיעוד על פני פתרונות מורכבים שרק מעטים מסוגלים לתחזק. שילוב של תהליכי עבודה נכונים יכול לחסוך שעות של ניפוי שגיאות כאשר עולים לסביבת הייצור (Production).
אוטומציה של תהליכי הבדיקה ותיעוד אוטומטי
ביצוע מבדקים איכותיים מונע תקלות קריטיות שמגיעות למשתמשי הקצה. תיעוד טוב מאפשר לצוותים חיצונים לאמץ את המערכת שלכם במהירות.
- Postman: פלטפורמה ויזואלית ומתקדמת ליצירה, ניהול ושליחה של בקשות רשת עם יכולת שמירת היסטוריה.
- Swagger: כלי קוד פתוח המייצר תיעוד אינטראקטיבי אוטומטי ישירות מהערות הקוד שלכם בשרת.
- Insomnia: תוכנה קלת משקל וחינמית המיועדת להתעסקות מהירה עם מטעני נתונים של בקשות מורכבות.
- JMeter: פתרון מצוין לביצוע מבדקי עומסים מסיביים המדמים תנועת משתמשים גבוהה לממשק.
בחירת הכלים הנכונים מתוך הרשימה היא צעד הכרחי להקמת סביבת עבודה פרודוקטיבית שמונעת שחיקה של הצוות הטכני.
שילוב תהליכי אוטומציה בשלבי הבדיקה חוסך שעות ארוכות של ניפוי שגיאות ידני ומונע קריסות פתאומיות בסביבת הייצור. כפי שמוסבר לעומק במדריך המצוין של Zaptest על בדיקות אוטומטיות, הבדיקות מוודאות לא רק שהממשק פועל, אלא שהוא יודע להתמודד עם נתוני קלט זדוניים או שגויים ללא קריסה. חשוב לא פחות הוא ניהול תקין של קוד המקור עצמו. מומלץ מאוד ליישם פרקטיקות של ניהול גרסאות עם Git כדי שתוכלו לחזור אחורה בכל פעם ששינוי בממשק גורם להתנהגות בלתי צפויה. ניהול נכון של גרסאות קוד מבטיח שכל שינוי בממשק לא ישבור אפליקציות קיימות שכבר מסתמכות על הפורמט הישן.
אינטגרציות מודרניות: מאבטחת מידע ועד קוד חכם
הדרישות מהממשקים המודרניים הפכו מורכבות משמעותית בשנים האחרונות. כבר לא מדובר רק בהעברת נתונים יבשה; כיום עלינו להתחשב בהגבלת קצב בקשות (Rate Limiting) כדי למנוע התקפות מניעת שירות (DDoS), בניהול הגדרות של שיתוף משאבים בין מקורות (CORS), ובשילוב מנגנוני אימות מתקדמים כמו OAuth 2.0 או חותמות זמן של JWT. הטיפול באלמנטים הללו דורש הבנה רוחבית של אבטחת מידע ותשתיות רשת מבוזרות. עבור API REST מפתחים נדרשים לכתוב קוד שעוטף את הבקשות בשכבת אבטחה שמוודאת את זהות המבקש ומונעת זליגת נתונים.
אימוץ בינה מלאכותית וניהול שגיאות מתקדם
כיום, כתיבת הקוד המשעממת והחזרתית (Boilerplate) שאפיינה את תחילת העשור הקודם נעלמת בזכות כלי AI. באמצעות שימוש ב-Copilot למפתחים, ניתן לייצר נתיבי רשת שלמים, כולל ולידציות של קלט ושדות חובה, בתוך שניות ספורות. יחד עם זאת, האחריות על הלוגיקה והאבטחה נותרה בידיים האנושיות. ניהול שגיאות קפדני בצד הלקוח הוא המפתח המרכזי לשמירה על חוויית משתמש חיובית, אפילו במצבים שבהם השרת אינו זמין באופן זמני. החזרת סטטוס קוד (Status Code) מדויק – כמו 400 עבור שגיאת משתמש, 401 לשגיאת אבטחה, או 500 לשגיאת שרת פנימית – מאפשרת לאפליקציה להציג למשתמש הודעה ברורה ומכבדת, במקום לקרוס אל מסך לבן. הקפדה על סטנדרטים בינלאומיים של פיתוח תוכנה היא הדרך היחידה להבטיח תחזוקה נוחה של הקוד בטווח הארוך. בסופו של יום, ממשק טוב הוא כזה שהמפתחים של הלקוח נהנים להשתמש בו, בזכות תשובות מהירות, הודעות שגיאה הגיוניות ותיעוד שמדבר בעד עצמו.